
 中文

𰻞𰻝面 deepin
2026-09-29 12:53 deepin 有些东西不能说,有些习惯不能改……厂商也没办法
Reply Like 0 View the author
 deepin
有些东西不能说,有些习惯不能改……厂商也没办法
deepin 总有一天要早完全自主的浏览器的,何不早作打算。当然,有鉴于不断奶就还能继续续命的传统思维,哪里都一样。只能看新一轮的洗牌了。

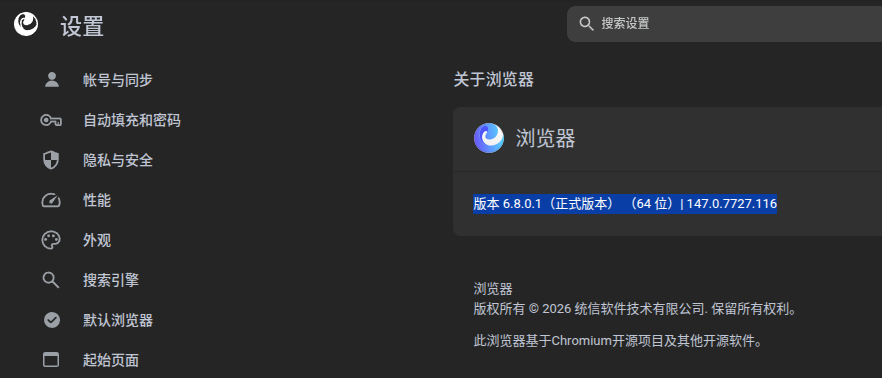
其实社区版浏览器现在默认是玲珑版,内核已经是147版本;AI扒的是deb版本停止维护了,停留在了93内核。
 deepin
其实社区版浏览器现在默认是玲珑版,内核已经是147版本;AI扒的是deb版本停止维护了,停留在了93内核。
deb的停更了?其他应用也是如此吗???还是说只有浏览器是如此。

 deepin
 deepin
google脑子有病,一直飙软件版本号,这种搞法,只要是需要过认证的软件基本都追不上,因为认证>>修改>>复核是需要时间的
不得已的情况下只能冻结在某个版本,有安全问题修安全问题,大版本号不动,比如linux内核现在也是如此,信创要求6.6,大家都跟着来,不然各家都一路往上飙,基础软件千奇百怪上层应用软件做适配不得疯了,生态更难形成了
浏览器以及其它软件也是这样,国内发行版厂商如果一直追版本,光保持这些软件更新都要占掉很大人力物力了,何况更新后有可能会带来新的bug,发行版很难搞得过来
个人认为还是跟目前的方式来,在生产环境上大家协商把基础软件版本号都定下来,有问题该修改修改,稳定才是王道,只有基础定下来,那些复杂的生产环境用软件才好给你配套,不然系统api三天两头变动的人家还搞啥,天天搞适配了,软件也不用进步了
 deepin
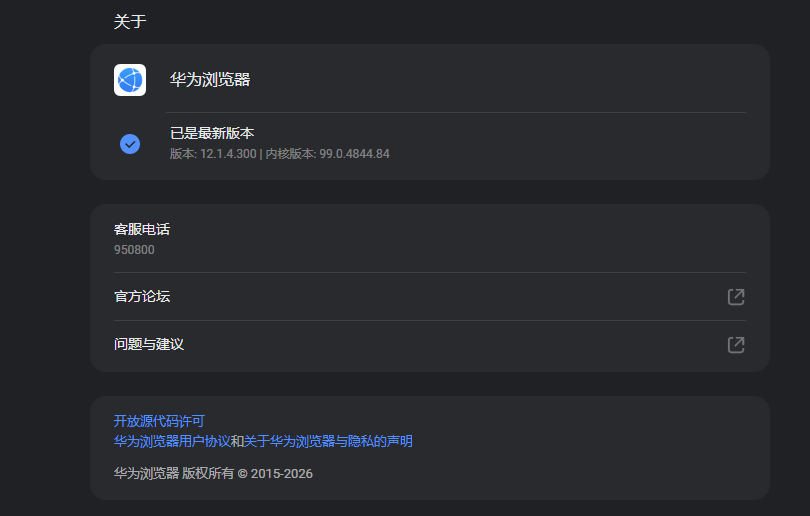
我windows 上用华为浏览器,内核99,很久没更新了,平时也够用。
 deepin
我现在全面切换到deepin,现在唯一的问题就是中行企业网银不能正常使用,中行网银助手安装上了,也能正常登陆,只是要到授权这一步时就签名失败。我倒是不在乎内核版本号。现在还的留着双系统,付款时必须切到Windows。
deepin 我windows 上用华为浏览器,内核99,很久没更新了,平时也够用。
同款,哈哈。
 deepin
google脑子有病,一直飙软件版本号,这种搞法,只要是需要过认证的软件基本都追不上,因为认证>>修改>>复核是需要时间的
不得已的情况下只能冻结在某个版本,有安全问题修安全问题,大版本号不动,比如linux内核现在也是如此,信创要求6.6,大家都跟着来,不然各家都一路往上飙,基础软件千奇百怪上层应用软件做适配不得疯了,生态更难形成了
浏览器以及其它软件也是这样,国内发行版厂商如果一直追版本,光保持这些软件更新都要占掉很大人力物力了,何况更新后有可能会带来新的bug,发行版很难搞得过来
个人认为还是跟目前的方式来,在生产环境上大家协商把基础软件版本号都定下来,有问题该修改修改,稳定才是王道,只有基础定下来,那些复杂的生产环境用软件才好给你配套,不然系统api三天两头变动的人家还搞啥,天天搞适配了,软件也不用进步了
google脑子有病,一直飙软件版本号
前面一直没在意,看到你的这些话,感觉这是阳谋一样。
Popular Ranking
ChangePopular Events
More


 Unable to install HP Laserject Pro M15a Printer
Chrome 都两周一个大版本了,信创浏览器还停在 120:内核版本碎片化才是信创的真难题
一句话结论
当 Chrome 稳定版已经提速到每 2 周一个大版本、社区 Chromium 最新已到 140+(Ungoogled-Chromium 更是跟到 152)时,信创环境里的浏览器内核却普遍停在 93 / 108 / 120——不仅落后 1–3 年,而且同一生态内版本碎片化。这不是某一家厂商偷懒,而是**「快速追内核」与「认证/适配/国密/CA 必须稳定」之间的结构性矛盾**。本文拆开这个问题,并给出一条现实的过渡路径。
一、参照系:社区那边有多快
先把「快的基准线」摆出来。
Chrome 稳定版的发布节奏,已经连续提速两次(据 Chromium 官方
docs/process/release_cycle.md与 Chrome for Developers 博客):社区侧的 Chromium 跟进也很快:Ungoogled-Chromium 最新稳定版 152.0.7977.82(2026-09-04),几乎与 Chrome 同步。
结论:社区 2026 年的内核基准线是 140–152,且以 2 周为单位滚动。
二、信创这边:93 / 108 / 120 的碎片
把信创环境里几家浏览器摆出来(均为公开信息):
同一时期,360 的 Windows 版已到 140,信创版却停在 120——360 社区里用户直接吐槽「120、130 系列漏洞多,好多功能不正常适配,抱怨多」。
这就是信创浏览器的真实状态:不是"落后一档",而是"落后一档 + 版本碎片化"。 同一个信创生态里,93、108、120、132 并存,Web 应用的兼容性测试要覆盖多个内核代际。
三、根因:不是不想追,是"追不动"
为什么信创浏览器追内核这么难?这不是懒,而是几股力量的结构性冲突。
1. 认证与适配体系天然要求"冻结"。 信创产品要进目录、要过适配认证——一旦某个组合(OS + 浏览器 + 业务系统 + CA + 国密)通过认证,任何一方升级内核都意味着整套需要重新验证。而 Chrome 现在 2 周一个大版本,意味着认证周期可能比内核换代周期还长。冻结是理性的,直到它变成"债"。
2. 国密与 CA 链路是硬约束。 信创环境要求国密算法(SM2/SM3/SM4)、UKey 驱动、自有 CA 信任链。这些是深度定制在浏览器内核里的(数字证书、加密套件、UKey 中间件)。每次升级 Chromium 内核,都要把这些定制重新移植、重新联调——这正是"追内核"成本的主要来源。
3. 业务系统依赖旧内核的"事实标准"。 电子公文、电子签章、流版式办公插件、政务 OA……这些系统按当年的内核行为开发和测试。新内核改了渲染、改了弃用 API,就可能"政务网站打不开"。于是厂商宁愿停在老内核,也不愿冒不能办公的风险。
4. 安全与"新特性"无法同时满足——这就是你提到的那个大问题。 停在老内核(如 108)意味着:
结果就是:信创环境被钉在"旧内核带来的安全债 + 新特性不兼容"的双重困境里。这不是产品能力问题,而是生态治理问题。
四、一条现实的过渡路径:Ungoogled-Chromium
在这个约束下,有一个务实的选择值得信创用户关注:Ungoogled-Chromium(去 Google 化的 Chromium 构建)。
它为什么适合信创场景:
但必须说清楚的三个前提(否则会踩坑):
GLIBC_2.3x not found)。UOS 25 的基础较新,成功率更高,但具体 glibc 基线请以实机ldd --version为准。- 没有国密/UKey 的现成定制——政务电子签章类场景可能仍需厂商版浏览器; - 不是官方信创目录产品——在需要过认证的采购场景里不可替代合规 browser; - 更新靠自己——没有后台自动推送,需要自行跟进版本。
所以我的建议是:把 Ungoogled-Chromium 定位为信创环境里"上网/查资料/跑现代 Web 应用"的补充浏览器,而不是替代合规浏览器。用它补齐"新特性 + 安全修复跟得上"这一块,把业务系统留给通过认证的厂商浏览器——两条腿走路。
五、更根本的建议:把"内核版本"当成治理问题
单靠换浏览器是治标的。要真正解决,信创生态需要正视浏览器的内核代际治理:
https://freelamp.com/articles/2026-09-29_xinchuang-browser-kernel-lag/