
 中文

sshnuke deepin
2026-10-21 22:43 deepin 傲娇的 PHP 社区还是为 8.1 及更低版本 (直到 7.4) 提供本次 CVE-2026-109618 / 109619 的针对性更新补丁:
PHP-8.1: https://github.com/php/php-src/tree/PHP-8.1-CVE-2026-109618-109619?e
PHP-8.0: https://github.com/php/php-src/tree/PHP-8.0-CVE-2026-109618-109619?c
PHP-7.4: https://github.com/php/php-src/tree/PHP-7.4-CVE-2026-109618-109619?h
Reply Like 0 View the author


 WhatsApp doesn't work in the official Deepin browser!


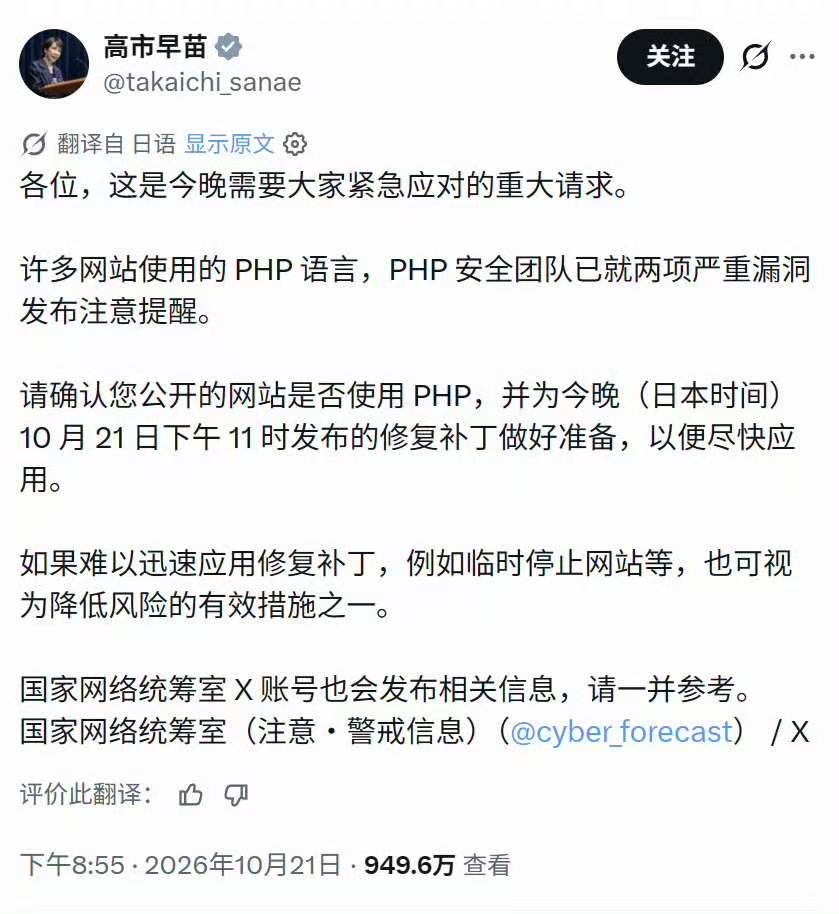
PHP.net 发布两项可导致未认证远程代码执行(RCE)的严重漏洞公告,涉及多个受支持版本,建议立即更新:
CVE-2026-109618:内存耗尽处理异常可能导致请求数据损坏。
CVE-2026-109619:请求间残留的过期全局状态可能被后续请求使用。
修复版本为 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35。使用 Linux 发行版或长期支持服务的用户,应安装供应商提供的更新。PHP 8.1 及更早版本已不再由 PHP 项目常规维护;部分供应商可能提供回补修复。
若暂时无法更新,可按公告采取临时措施降低部分攻击路径的风险,例如限制请求体大小、禁用上传进度会话功能并重启工作进程。但这些措施不能替代安装修复版本,也不能保证系统安全。
https://www.php.net/archive/2026.php#2026-10-21-5