
 中文

昨夜的星辰 deepin
2026-09-19 21:57 deepin 本来是一个正常的帖子连接,但是你插入链接的时候后面跟了那么多莫名其妙的代码,你在投毒吧?😂
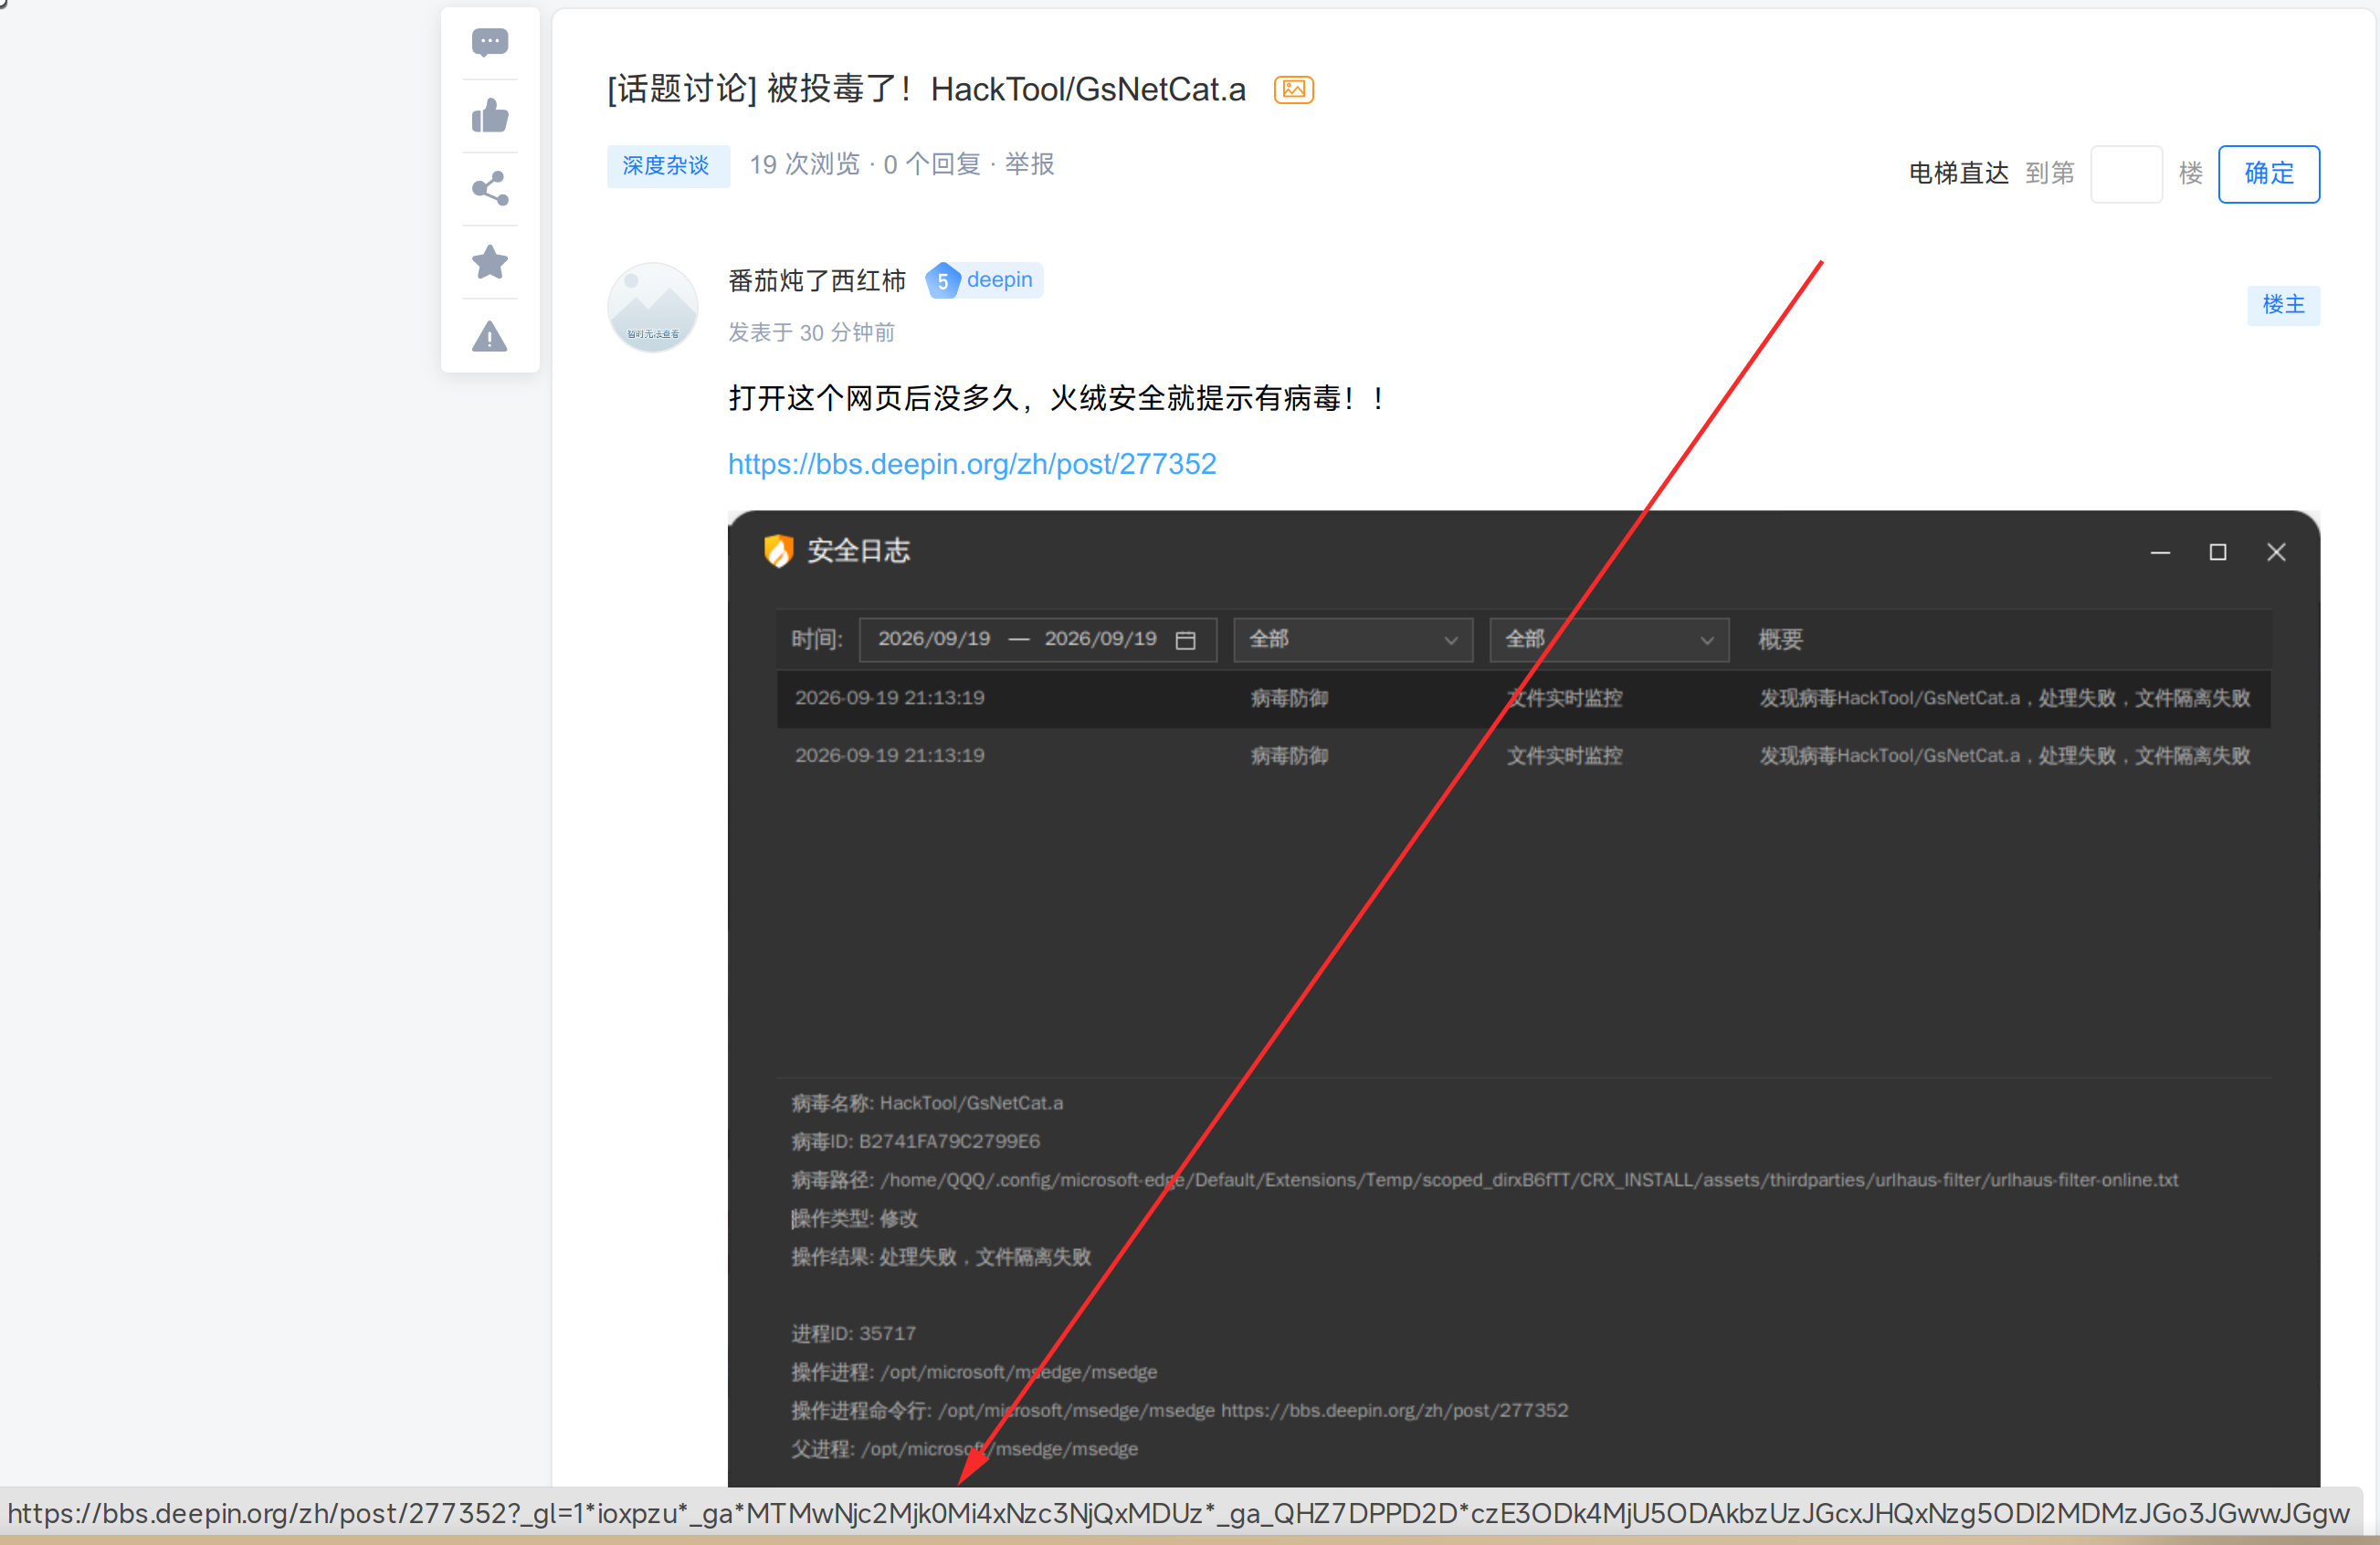
注意,不要点击主帖里的链接,看着是普通帖子地址,鼠标放上多停两秒会显示完整地址,后面跟了不知道什么东西
Reply Like 0 View the author
 deepin
本来是一个正常的帖子连接,但是你插入链接的时候后面跟了那么多莫名其妙的代码,你在投毒吧?😂

 deepin
本来是一个正常的帖子连接,但是你插入链接的时候后面跟了那么多莫名其妙的代码,你在投毒吧?😂
他这病毒提示看,是edge浏览器的一个插件,不知是自己安装的,还是被安装的。
deepin 根据你提供的安全日志,这个“病毒”警报基本可以判定是误报,你的电脑很可能没有中毒。下面我帮你拆解一下日志里的关键信息。
1. 检测位置在浏览器缓存,而非实际下载的文件
日志显示的文件路径是:
/home/QQQ/config/microsoft-edge/Default/Extensions/Temp/scoped_dirB6TT/CRX_INSTALL/assets/thirdparties/urithaus-filter/urithaus-filter.online.txt
这个路径有几个关键特征:
microsoft-edge/Default/Extensions/Temp/ 下,是 Edge 浏览器的扩展程序临时缓存目录。scoped_dirB6TT 和 CRX_INSTALL 表明这是某个浏览器扩展在安装或更新过程中释放的临时文件。msedge(Edge 浏览器本身),命令行显示它正在访问你之前发的那个 deepin 论坛链接。也就是说,火绒是在扫描浏览器临时缓存文件时触发了警报,而不是在你下载或运行某个独立软件时。浏览器缓存文件通常只是网页内容的临时副本,不具备可执行性。
2. 威胁名称“HackTool/GsNetCat.a”本身就是“工具”而非“病毒”
“HackTool”是安全软件对黑客工具的分类标签。这类工具(如 Netcat)本身功能中立,常用于网络调试和渗透测试,但因其可能被滥用,安全软件常将其标记为“风险工具”。
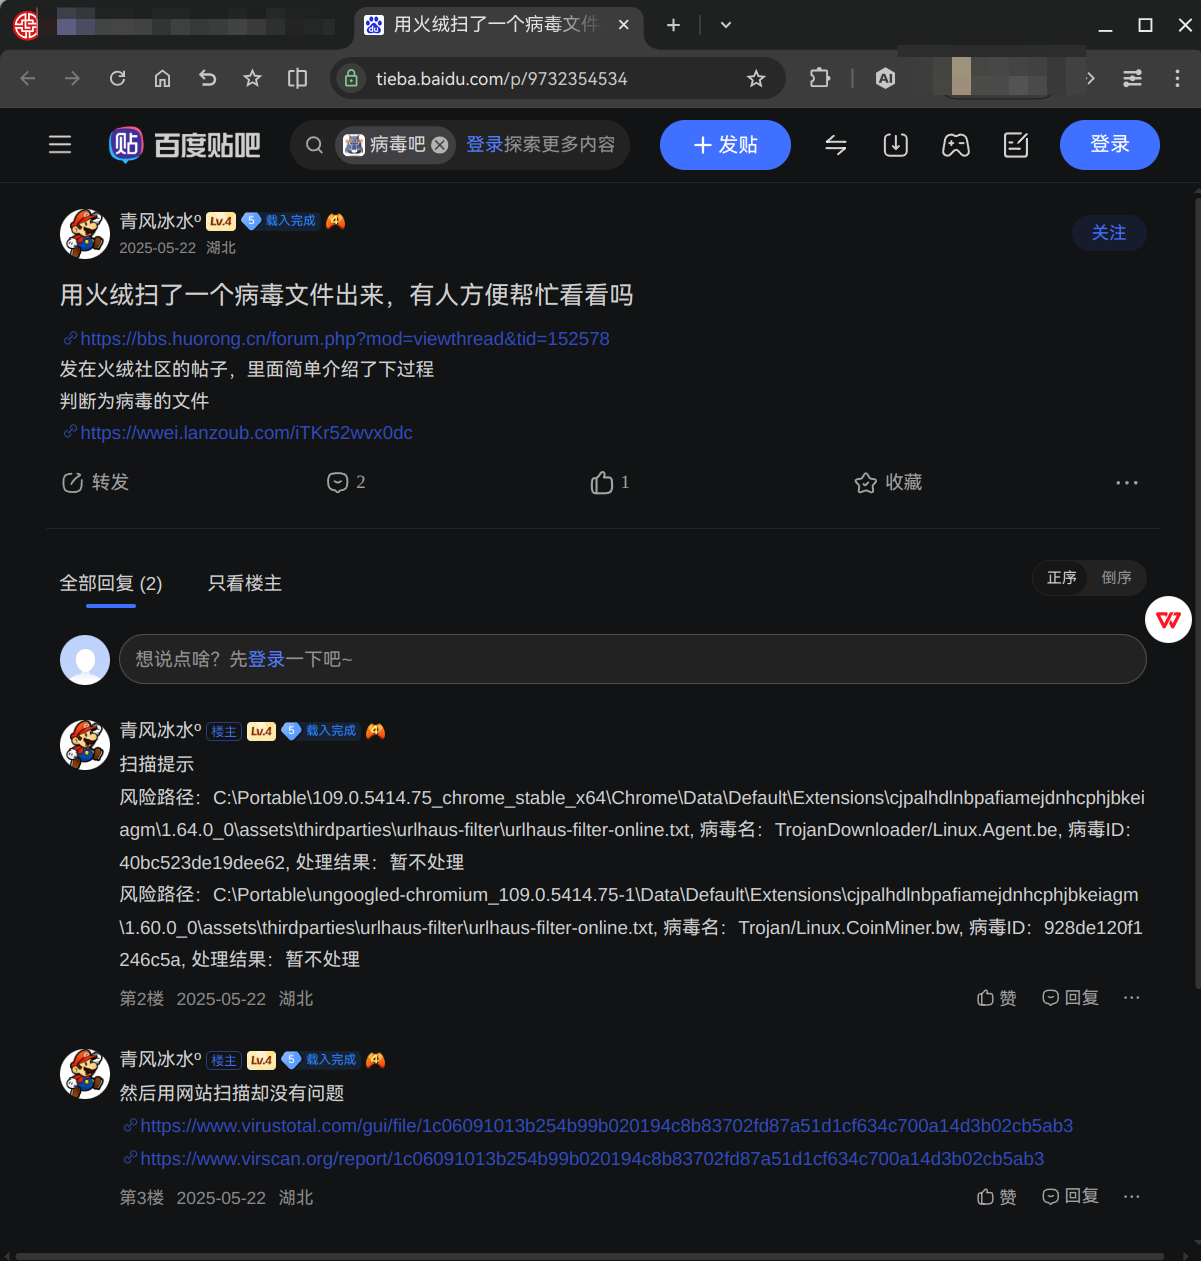
根据搜索到的信息,Windows Defender 也曾将正常的网络调试工具 netcat (ncat.exe) 误报为“hack tool”并尝试隔离,说明这类误报并非个例。火绒官方论坛也有回复提到,对于此类病毒“已经将特征加入了病毒库,但对于变种还需完善后续查杀功能”。这意味着当前的特征库可能还不够精准,容易对正常文件产生误判。
3. “文件隔离失败”是因为文件本身无法被隔离
日志显示“处理失败,文件隔离失败”。根据火绒官方论坛的解释,这种情况通常是因为文件已经被处理掉了(例如缓存文件被浏览器自动清理),导致火绒第二次尝试隔离时找不到目标文件,从而显示失败。
浏览器缓存目录本身处于动态变化中,文件可能在你看到日志时就已经不存在了,所以隔离失败是正常现象,不代表病毒逃脱了。
bbs.deepin.org 是深度科技官方论坛,该链接指向一篇关于在 deepin 23 上运行《黑神话:悟空》的正常技术分享帖,域名和内容本身没有安全问题。总结:这是一次由浏览器缓存文件触发的安全软件误报,你的设备没有中毒,那个 Deepin 论坛链接也是安全的。 清理一下 Edge 缓存即可消除这个警报。
你提到的 urlhaus-filter-online,它本身是一个安全工具,而非病毒。你看到的安全警报,很可能又是一次误报。
urlhaus-filter-online 是一个由社区维护的恶意URL拦截列表,你可以把它理解成一份“网络黑名单”。
urlhaus-filter-online.txt 是其“Lite 版”,只包含当前在线的恶意链接,更精简高效。安全软件(如火绒)会扫描文件特征。当它在一个浏览器扩展的临时缓存文件里,发现了一段与已知恶意工具(如 GsNetCat)的特征码相似或相同的代码片段时,就会触发警报。
有用户报告,在使用 ClamAV 扫描时,uBlock Origin 扩展内的文件也被报为 Urlhaus.Malware...。社区确认,这其实是在线恶意URL黑名单列表本身引起的误报。这和你遇到的情况非常相似。
urlhaus-filter-online 是保护你上网安全的工具,不是病毒。你之前访问的 deepin 论坛链接也是安全的。总结:这次警报是由安全软件对浏览器扩展中安全工具文件的误报引起的。清理缓存并更新病毒库即可,不必担心。

 deepin
我开了几次都没事,肯定是误报,而且杀软本来就很敏感,我平时用的游戏修改器也误报。

 deepin
WTF,你发的什么链接:
https://bbs.deepin.org/zh/post/277352?_gl=11e5oks5_gaNzkyNTU1NjUyLjE3NjE1Njg3MjA._ga_QHZ7DPPD2D*czE3ODk5MTUzNjMkbzIyMyRnMSR0MTc4OTkxNjEwOCRqNDAkbDAkaDA.


打开这个网页后没多久,火绒安全就提示有病毒!!
https://bbs.deepin.org/zh/post/277352