按Enter键70秒获得root权限
Tofloor
poster avatar
dsxx4587hgm
deepin
2016-11-19 18:34
Author
        不懂deepin 有没有这个漏洞。刚才浏览网页看到的。我不会命令!不懂验证。
        原贴地址:http://www.cnbeta.com/articles/558923.htm
       内容摘要:

E安全11月16日讯 Linux被发现高危漏洞(CVE-2016-4484),攻击者可以通过持续按下Enter键70秒钟来获取 root initramfs shell,进而破坏Linux boxes。漏洞存在于Linux流行变体中的统一密钥设置(LUKS)。通过访问shell,攻击者可以解密Linux机器。该攻击也适用于云端的虚拟Linux boxes。
                                             该漏洞影响Ubuntu,Fedora,Debian和许多其他的Linux发行版。
该漏洞允许在受影响的系统中获取到root initramfs shell。该漏洞非常可靠,因为它不依赖于特定的系统或配置。
攻击者可以复制、修改或者破坏硬盘。此漏洞在图书馆、ATM、机场机器、实验室等环境中影响尤为严重。

   各位懂行的可以实验下,有的话忘早日修复,没的话那是好事情。

要改变这句话很不容易:
该漏洞影响Ubuntu,Fedora,Debian和许多其他的Linux发行版。

变成:该漏洞影响deepin ,Ubuntu,Fedora,Debian和许多其他的Linux发行版。
deepin 的影响还是要多努力,同样出自Debian.
Reply Favorite View the author
All Replies
avatar
weijuwei
deepin
2016-11-19 19:10
#1
果然有人转发
Reply View the author
avatar
MattD
deepin
2016-11-19 19:15
#2
只影响LUKS而已,Deepin installer支持LUKS吗?不记得了
Reply View the author
avatar
h***a@gmail.com
deepin
2016-11-19 19:40
#3
http://www.cnbeta.com/articles/558923.htm


如何解决70秒Linux root shell黑客攻击?


您需要检查您的分区是否利用LUKS进行了加密。要实现加密,运行以下命令:


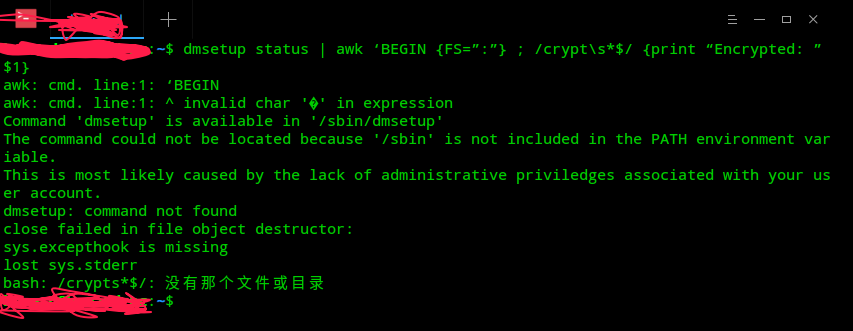
dmsetup status | awk ‘BEGIN {FS=”:”} ; /crypt\s*$/ {print “Encrypted: ” $1}’


此命令将向您显示加密分区的名称。如果您没有在列表中看到任何分区,则代表您未受入侵。如果您受到感染,则可从您所使用的Linux发行版的对应供应商处寻求修复补丁。如果无补丁可用,您需要将以下行添加至您的引导配置中:


sed -i ‘s/GRUB_CMDLINE_LINUX_DEFAULT=”/GRUB_CMDLINE_LINUX_DEFAULT=”panic=5 /’ /etc/default/grub grub-install


按照上文命令测试,表示32位deepin未受入侵。

Reply View the author
avatar
dsxx4587hgm
deepin
2016-11-19 22:45
#4
我不懂,我的64位的。
Reply View the author
avatar
justiblade
deepin
2016-11-19 23:53
#5
https://bbs.deepin.org/post/132247
我不懂,我的64位的。

和32位与64位无关,只要安装的时候没有像原贴网站上选择了安装截图里面那两个选项(那两个选项的作用就是启用了LUKS加密你的安装分区)就不会受这个漏洞的影响,deepin包括专家模式在内都没有提供LUKS加密Linux分区的功能选项。
Reply View the author
avatar
浅浅
deepin
2016-11-20 01:39
#6
有人试过了吗
Reply View the author
avatar
dsxx4587hgm
deepin
2016-11-20 02:20
#7

6楼说了,选都不给你选,那就是没有了。
Reply View the author